
Install the app
How to install the app on iOS
Follow along with the video below to see how to install our site as a web app on your home screen.
Note: This feature may not be available in some browsers.
You are using an out of date browser. It may not display this or other websites correctly.
You should upgrade or use an alternative browser.
You should upgrade or use an alternative browser.


Drzewo
UFC Heavyweight
" Jeden tylko zainfekowany skrypt, w ciągu jednego dnia uderzył w 178 dużych marek z co najmniej 25 krajów. Oto, co spotkało każdą ze stron:
Stany Zjednoczone — Zoom, CNN, Fox News, NPR, Peacock, Salesforce i Equifax wysłały swoim gościom kod kradnący informacje o kartach bankowych, HSBC USA również zostało zainfekowane
Wielka Brytania — BBC padło jako pierwsze, a TalkTalk było ostatnim zainfekowanym serwisem tej nocy
Francja — Grupa Air France-KLM i producent portfeli kryptowalut Ledger wysłały kod, który zamienia adresy portfeli
Australia — HSBC, Vodafone, TPG Telecom i Rest Super: masowe rozprzestrzenienie, w jednym kraju aż 4 duże marki
Hongkong — HSBC i Hang Seng Investment zostały zainfekowane, sektor bankowy ucierpiał najbardziej, łącznie 32 firmy
Holandia — KLM oberwało mocno, ABN AMRO i ICS Cards zostały zainfekowane
Meksyk — HSBC padło (to bank o największym zasięgu na całej liście: 11 rynków)
Singapur — HSBC i Levi's padły; atakujący tego samego dnia dyskretnie odbudowali kod 26 razy (Report URI)
Kanada — Equifax, CTV News i Starbucks padły
ZEA — HSBC padło
Malezja — HSBC padło
Tajwan — HSBC padło
Wietnam — HSBC zostało bezpośrednio trafione tym samym skryptem
Filipiny — HSBC padło
Egipt — HSBC padło
Finlandia — S-Pankki padło
Żadna z tych firm nie miała zhakowanych własnych serwerów.
Złośliwe oprogramowanie weszło przez Optimizely Web, narzędzie testowe, które IKEA, GitLab i wszystkie inne firmy ładują na każdej stronie.
Kradnie numery kart bankowych. Zamienia adresy portfeli kryptowalut. Na starszych iPhone’ach próbuje załadować 2 zestawy narzędzi hakerskich.
CNN i BBC same są na tej liście."
Stany Zjednoczone — Zoom, CNN, Fox News, NPR, Peacock, Salesforce i Equifax wysłały swoim gościom kod kradnący informacje o kartach bankowych, HSBC USA również zostało zainfekowane
Wielka Brytania — BBC padło jako pierwsze, a TalkTalk było ostatnim zainfekowanym serwisem tej nocy
Francja — Grupa Air France-KLM i producent portfeli kryptowalut Ledger wysłały kod, który zamienia adresy portfeli
Australia — HSBC, Vodafone, TPG Telecom i Rest Super: masowe rozprzestrzenienie, w jednym kraju aż 4 duże marki
Hongkong — HSBC i Hang Seng Investment zostały zainfekowane, sektor bankowy ucierpiał najbardziej, łącznie 32 firmy
Holandia — KLM oberwało mocno, ABN AMRO i ICS Cards zostały zainfekowane
Meksyk — HSBC padło (to bank o największym zasięgu na całej liście: 11 rynków)
Singapur — HSBC i Levi's padły; atakujący tego samego dnia dyskretnie odbudowali kod 26 razy (Report URI)
Kanada — Equifax, CTV News i Starbucks padły
ZEA — HSBC padło
Malezja — HSBC padło
Tajwan — HSBC padło
Wietnam — HSBC zostało bezpośrednio trafione tym samym skryptem
Filipiny — HSBC padło
Egipt — HSBC padło
Finlandia — S-Pankki padło
Żadna z tych firm nie miała zhakowanych własnych serwerów.
Złośliwe oprogramowanie weszło przez Optimizely Web, narzędzie testowe, które IKEA, GitLab i wszystkie inne firmy ładują na każdej stronie.
Kradnie numery kart bankowych. Zamienia adresy portfeli kryptowalut. Na starszych iPhone’ach próbuje załadować 2 zestawy narzędzi hakerskich.
CNN i BBC same są na tej liście."

Miskatonic
NoLife FC
Drzewo
UFC Heavyweight

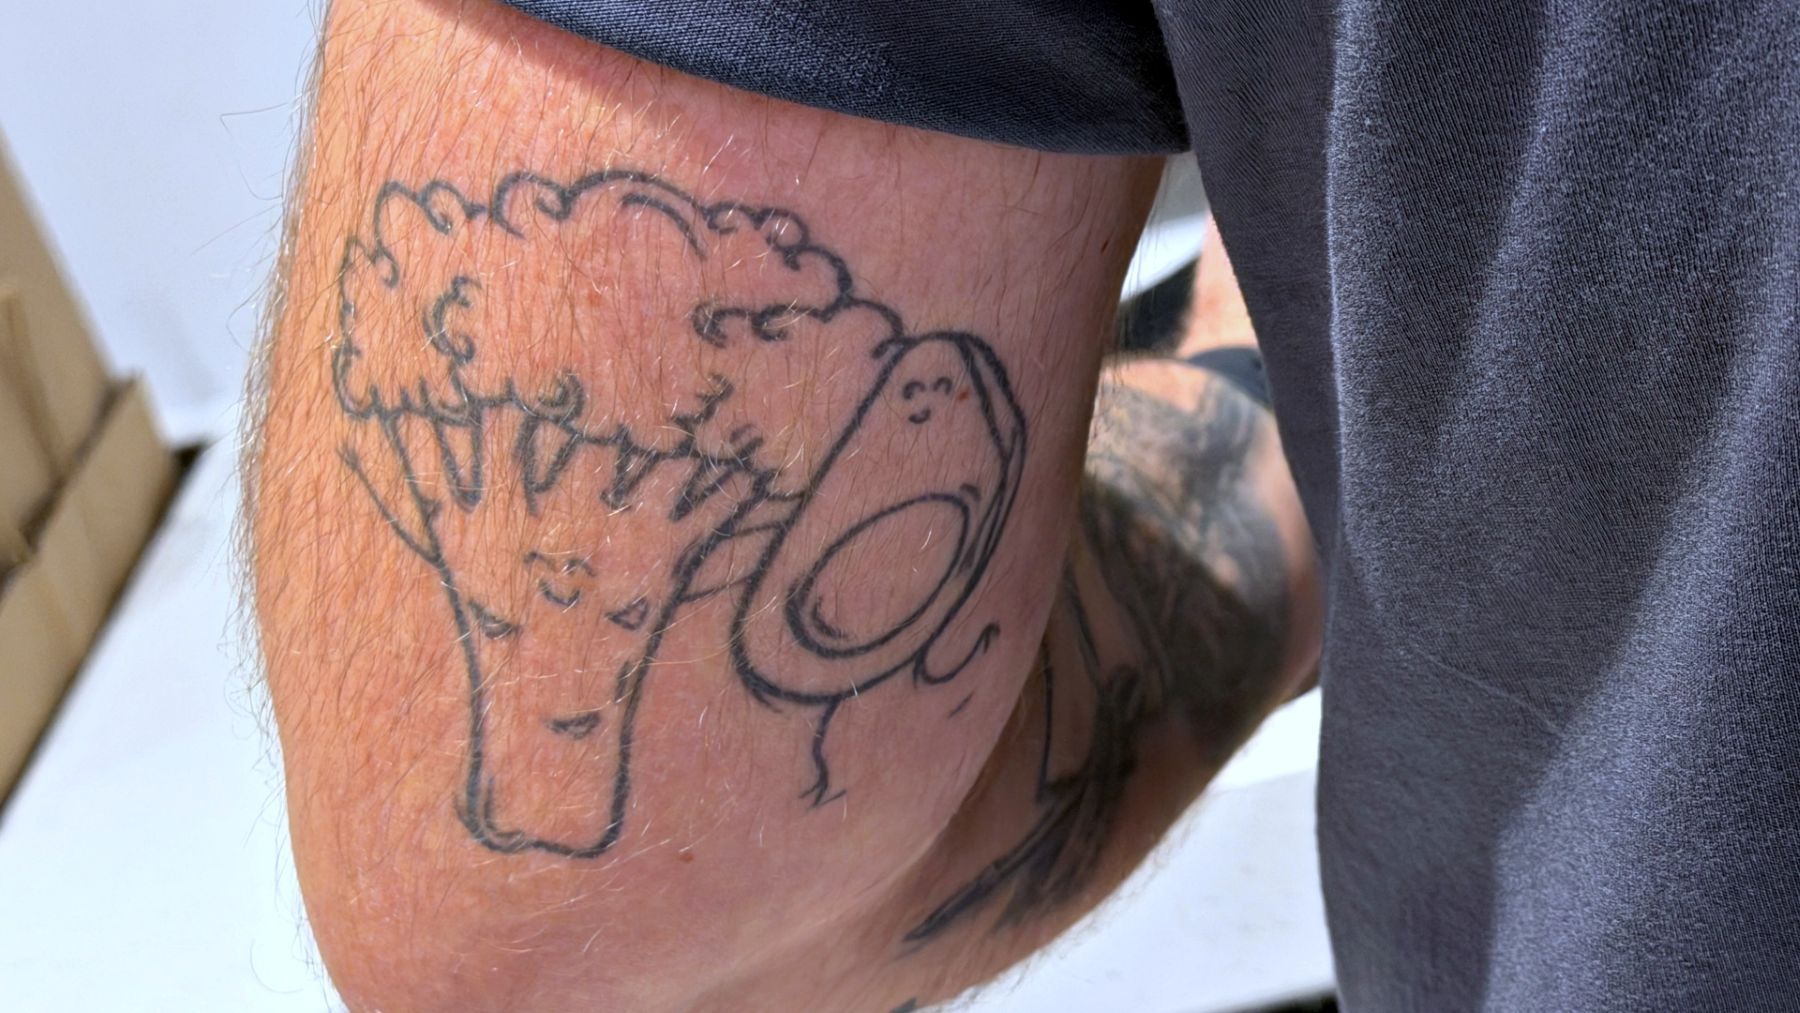
Co dzieje się z tuszem po zrobieniu tatuażu? Tam mogą trafić jego cząstki
Cząstki pigmentu z tatuażu nie pozostają w skórze na zawsze – naczynia limfatyczne transportują je do najbliższych węzłów chłonnych, barwiąc je na kolor barwnika. Bywa, że chirurdzy mylą taki obraz z przerzutami...
 portal.abczdrowie.pl
Drzewo
UFC Heavyweight
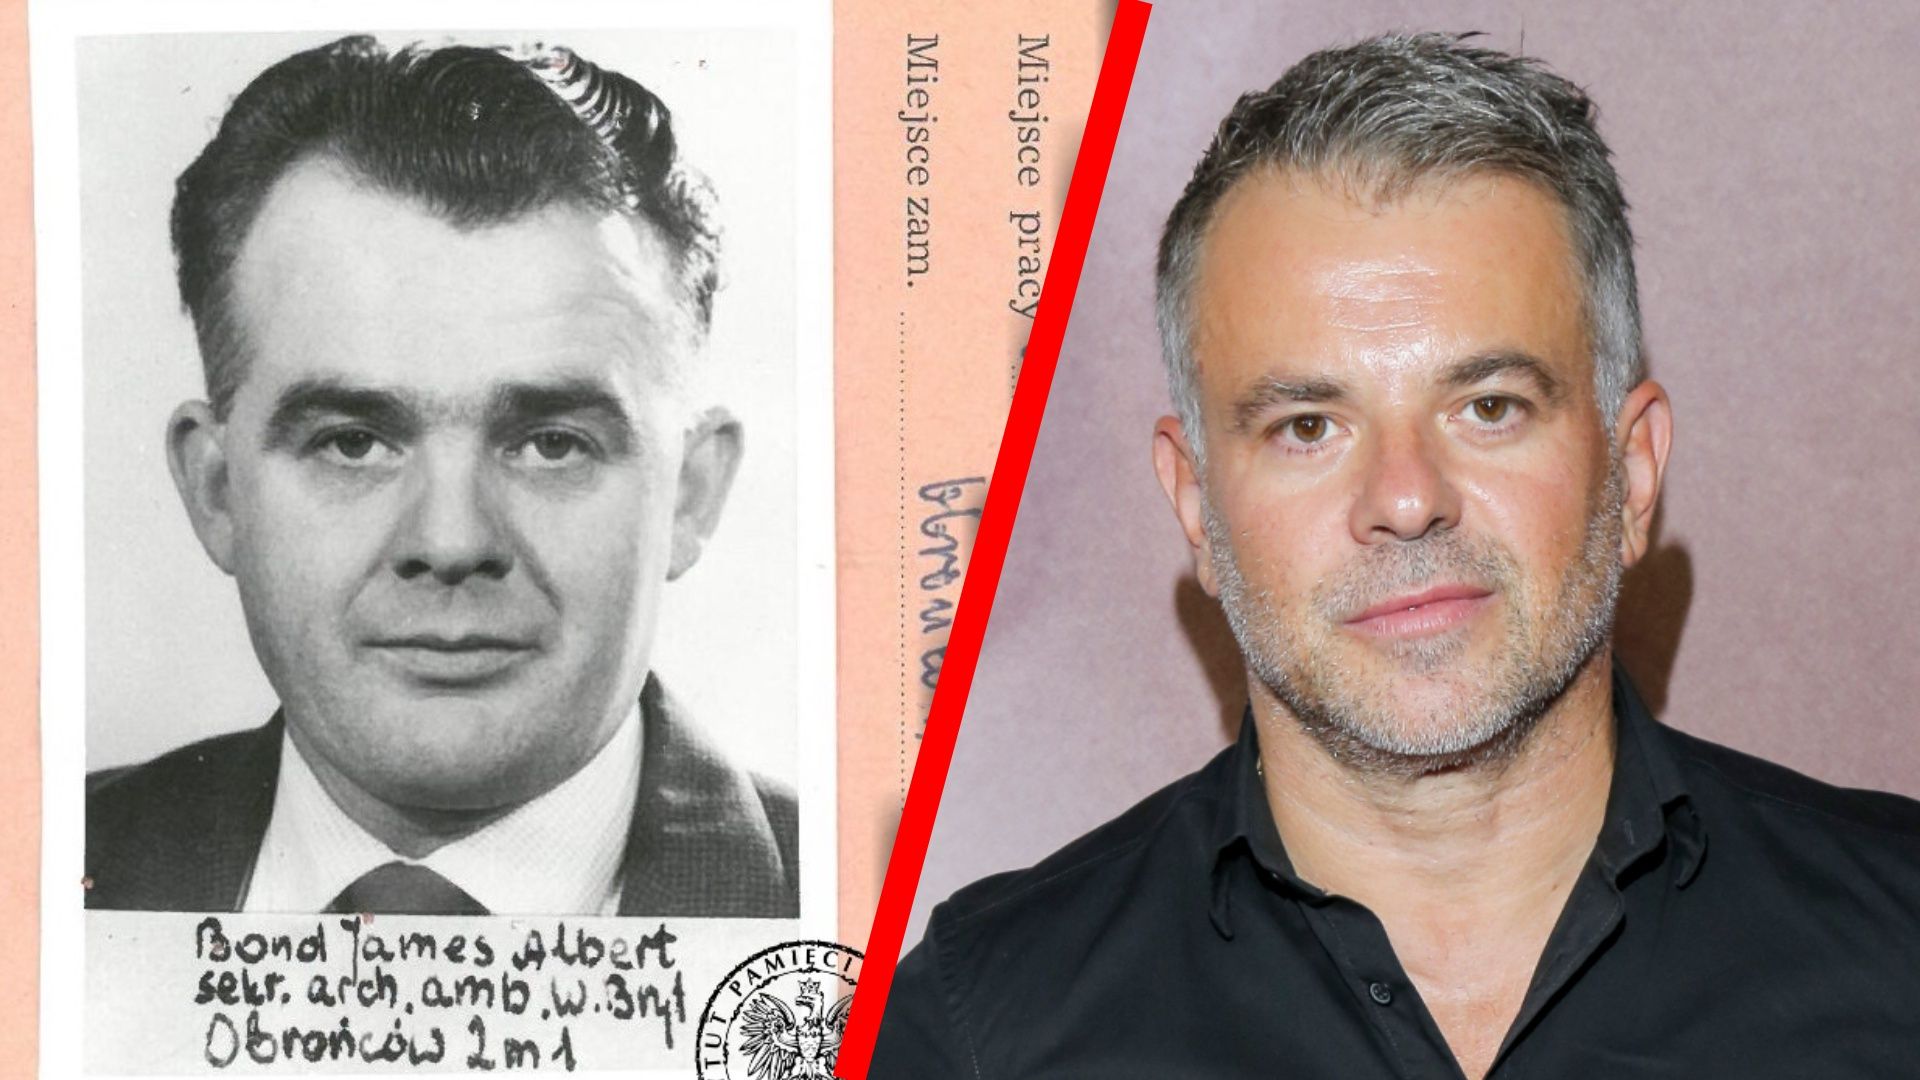
Wrzuciłbym do "co obejrzeć" ale trochę za mało... Za to historia Jamesa Bonda, szpiega z UK działającego w Polsce jest mega ciekawa. 
 rozrywka.o2.pl
Pattinson? Zapomnijcie. Polski aktor to kopia prawdziwego Jamesa Bonda
Robert Pattinson został nowym Jamesem Bondem, ale według polskich widzów w tej roli doskonale poradziliby sobie Marcin Dorociński i Tomasz Schuchardt. Nieoczekiwanie do medialnych doniesień wokół agenta 007 z...
rozrywka.o2.pl


Drzewo
UFC Heavyweight
W wyniku strzelaniny w Krakowie 6 osób zmarło, a 15 zostało rannych... A tak naprawdę to 16, tylko baba nie zauważyła, że dostała kulkę 
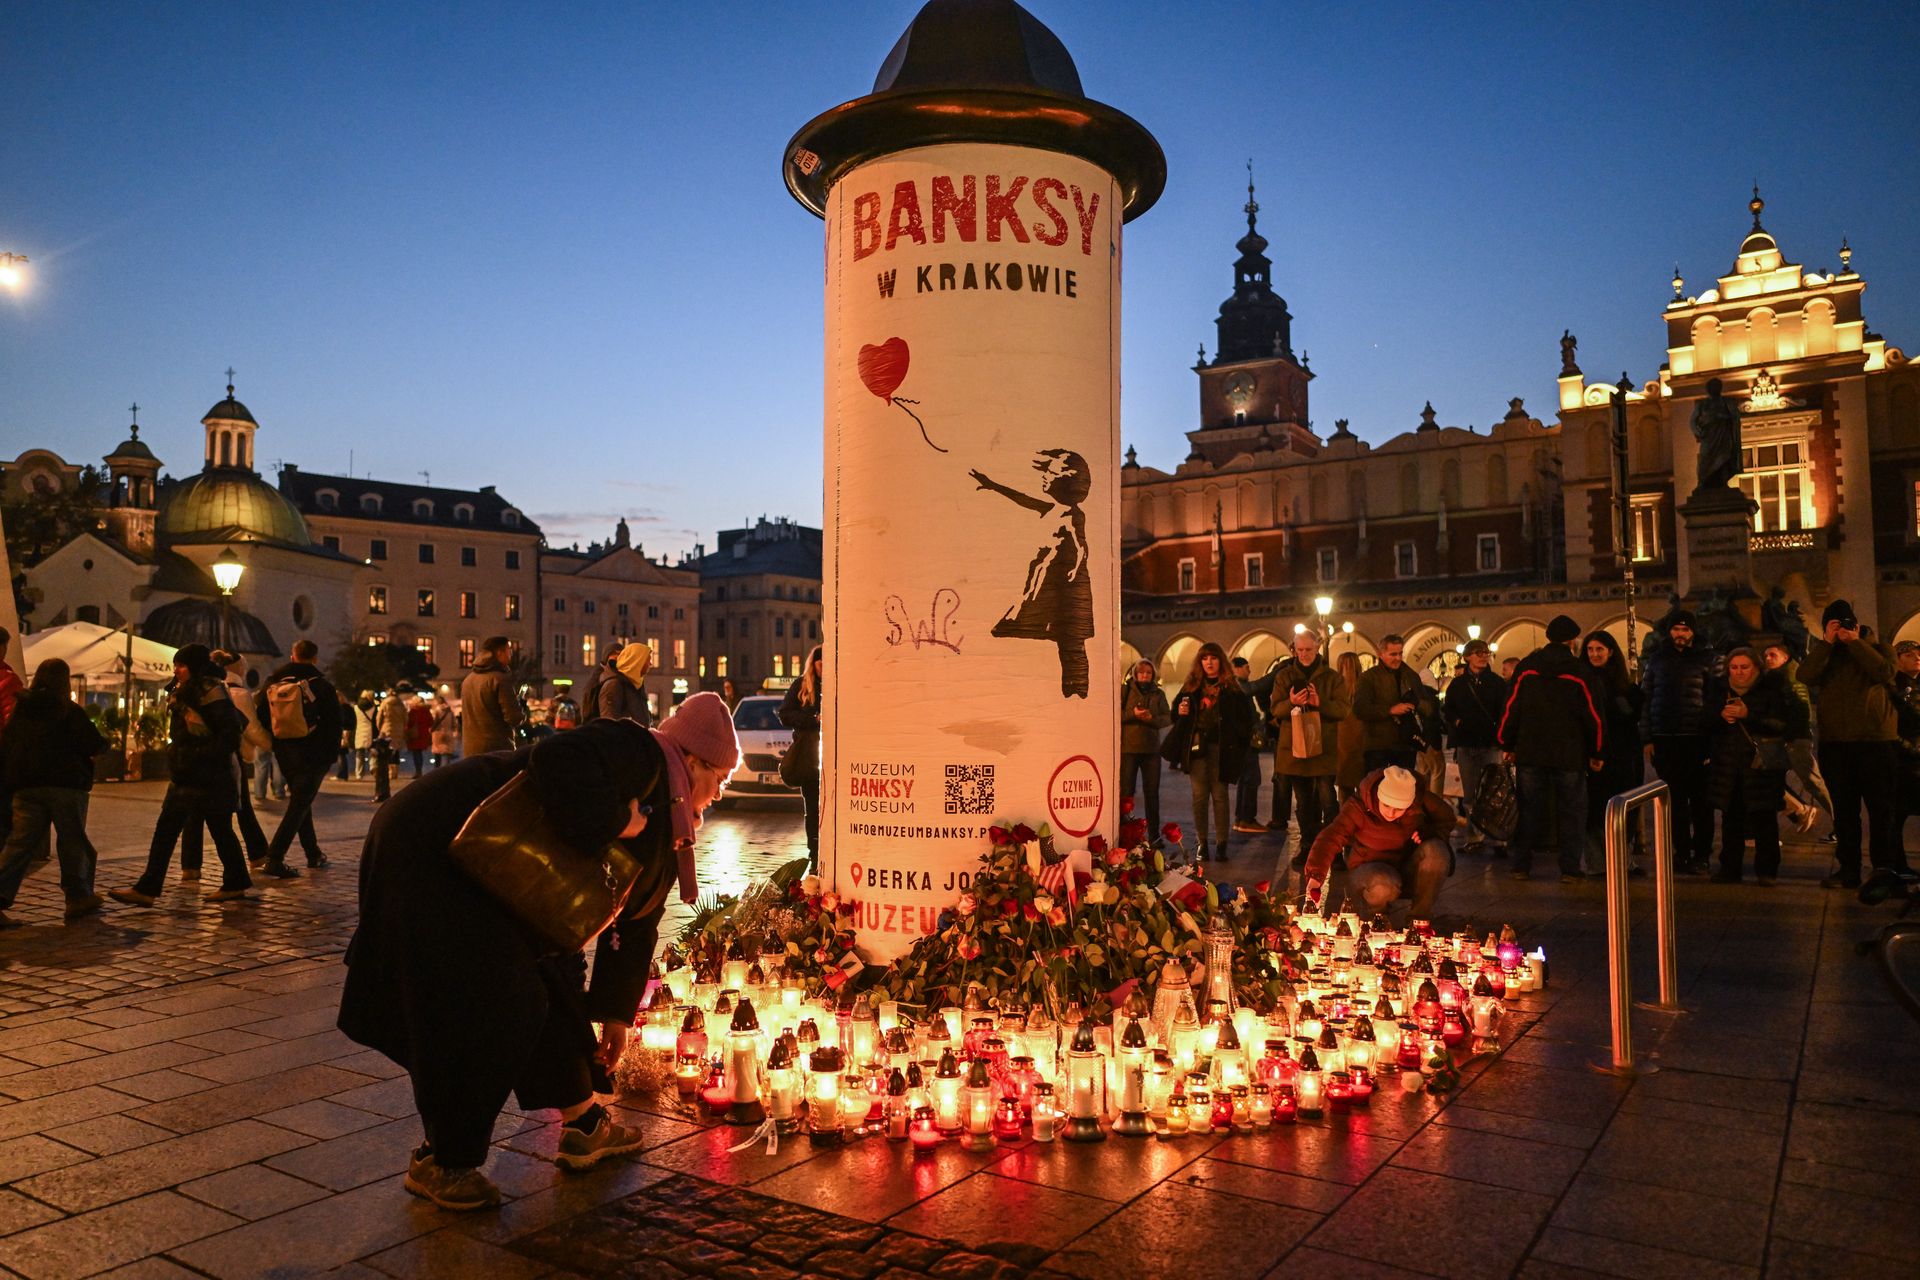
 www.o2.pl
Kula dosięgła 30-latkę z Tarnowa. Zorientowała się dopiero w domu
30-letnia mieszkanka Tarnowa (woj. małopolskie) została postrzelona podczas zamachu w sobotę, 7 listopada, w centrum Krakowa. Kobieta nie zdawała sobie sprawy z odniesionej rany i dopiero po powrocie do domu...
www.o2.pl

Niggabumbum
Brutaal Super Heavyweight
Poczuła tylko lekkie ukłucieW wyniku strzelaniny w Krakowie 6 osób zmarło, a 15 zostało rannych... A tak naprawdę to 16, tylko baba nie zauważyła, że dostała kulkę
Kula dosięgła 30-latkę z Tarnowa. Zorientowała się dopiero w domu
30-letnia mieszkanka Tarnowa (woj. małopolskie) została postrzelona podczas zamachu w sobotę, 7 listopada, w centrum Krakowa. Kobieta nie zdawała sobie sprawy z odniesionej rany i dopiero po powrocie do domu...